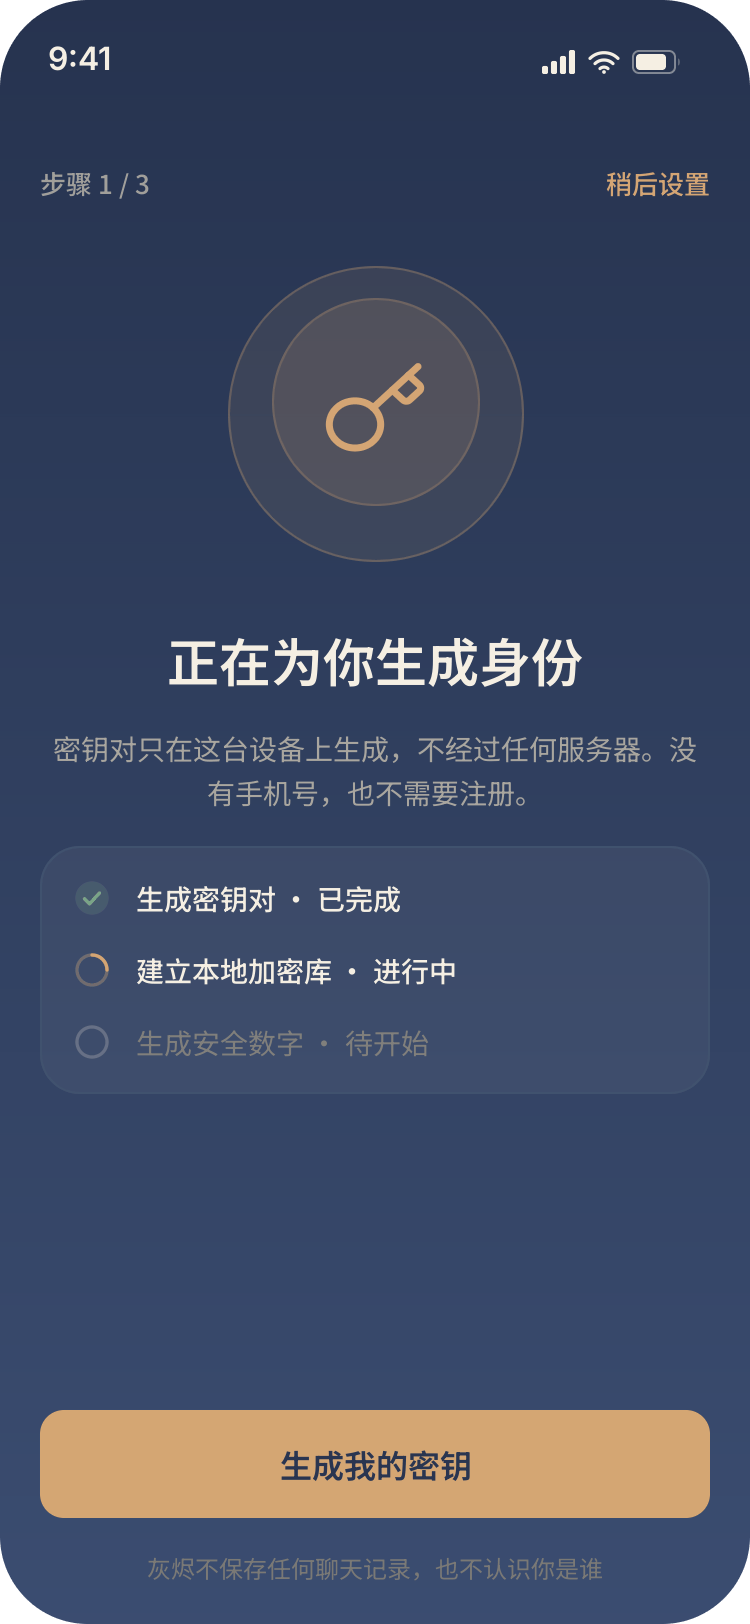
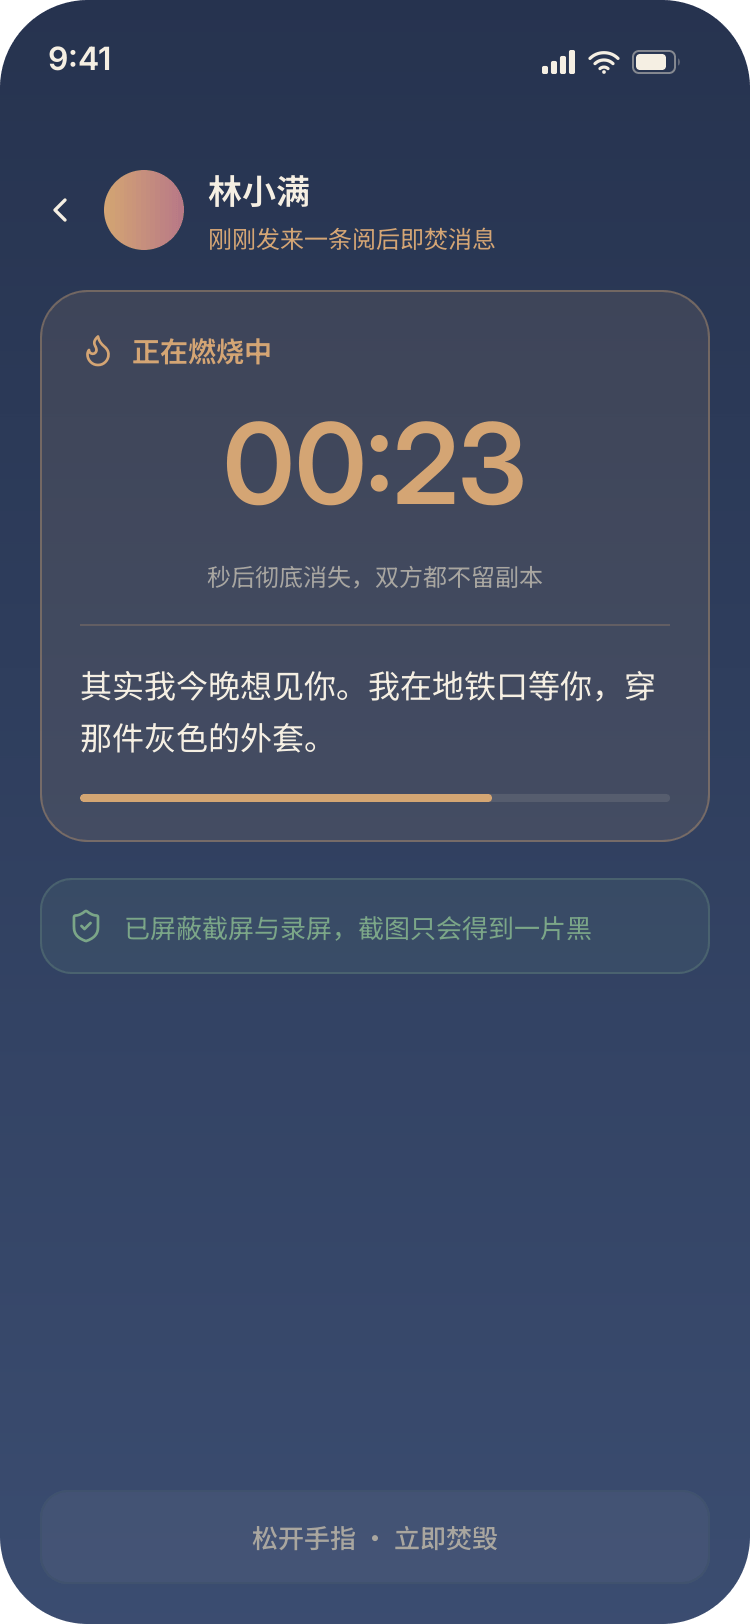
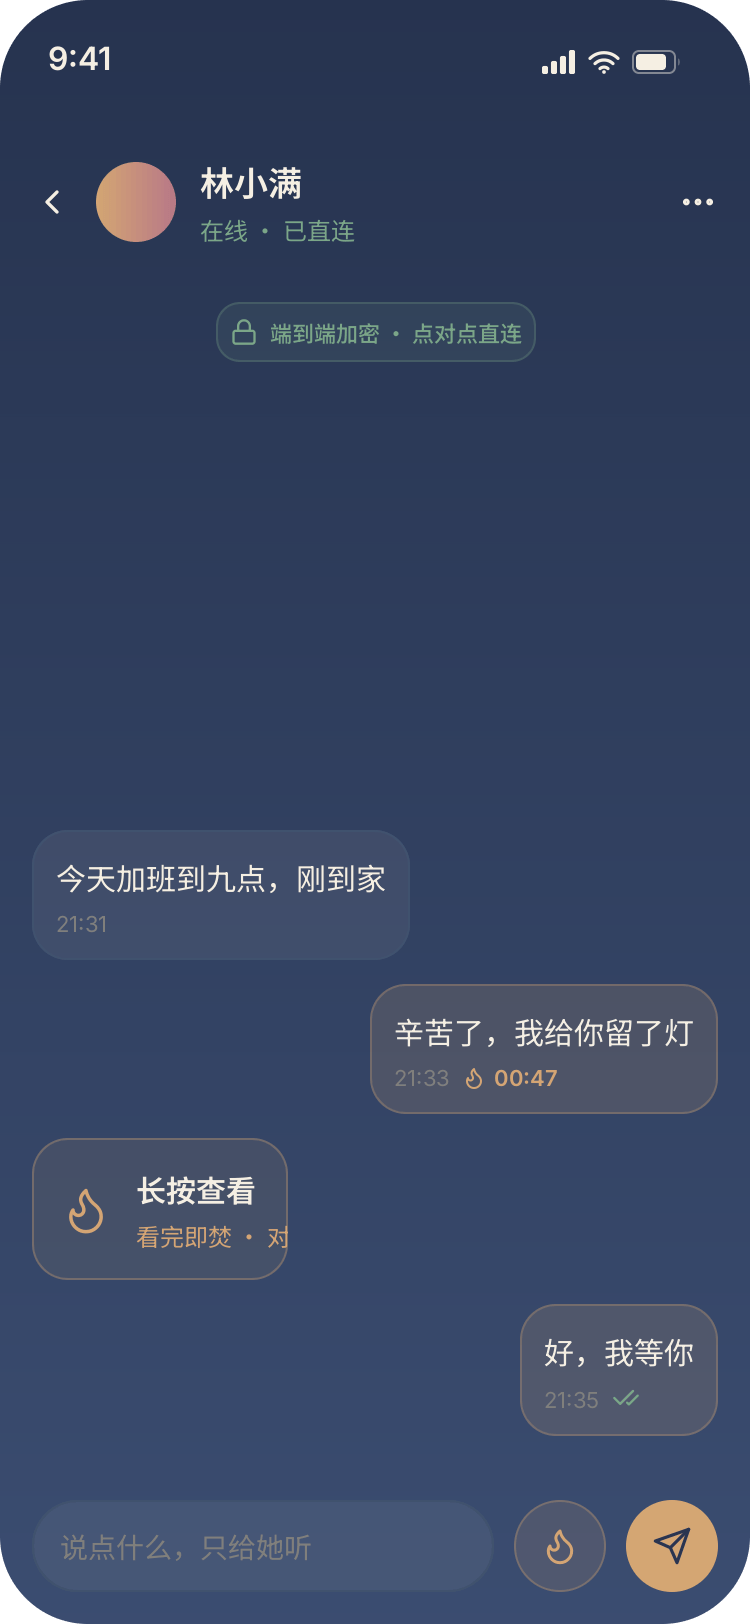
多数通讯工具把隐私放进二级菜单,等待你自己打开。灰烬反过来——所有保护在第一次启动时就已经生效,你要做的只是选择让它存在多久。
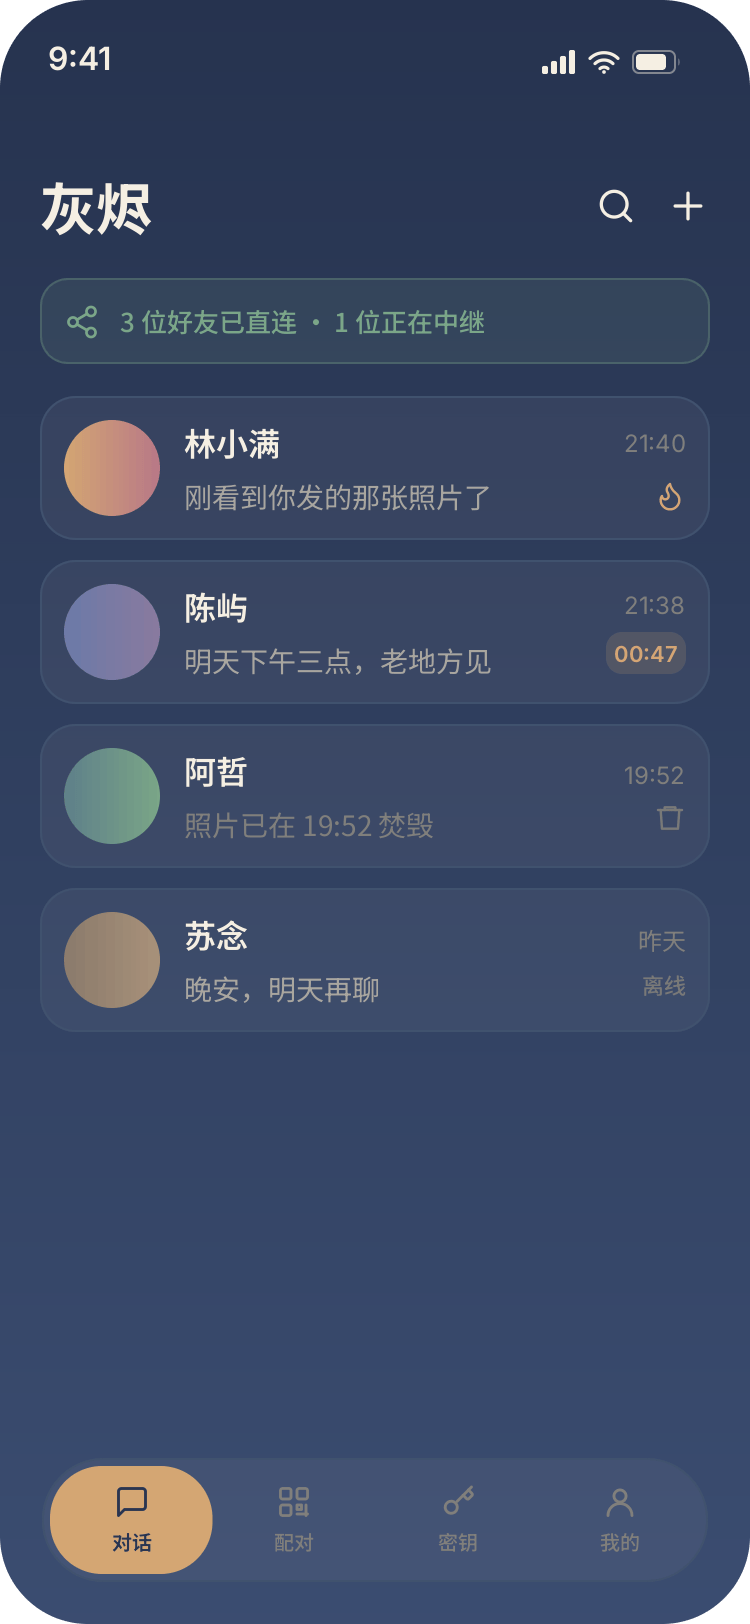
两台设备建立加密隧道后直接通信,消息不经过我们的任何机器。只有在 NAT 穿透失败时才临时降级中继,且中继只能看到密文。
消息在离开你的屏幕之前完成加密,只有对方设备能解开。密钥轮换默认每 7 天一次,前向安全性保证历史消息不被连带泄露。
5 秒到 24 小时六档定时器。倒计时归零时双方副本同时销毁,包括内存、磁盘缓存与数据库记录,只留下一句"已焚毁"。
不索取手机号、邮箱、通讯录或任何设备标识符。你的身份是一串本地生成的密钥,用一个昵称和二维码跟朋友相认。
没有向导式的冗长教程。从装上到能发出第一条私密消息,中间只需要你真正理解的一件事:为什么要当面对一次数字。
首次启动时,密钥对在你的设备安全区(Secure Enclave / Keystore)里生成,公钥从未以明文形式离开本机。随后抄写 12 个助记词作为唯一找回方式。
面对面时出示你的二维码,对方一扫即可建立通道。异地则用一次性邀请链接,10 分钟后自动作废,不留转发痕迹。
两台设备各自算出 12 组安全数字。当面逐位念出、全部一致,就意味着中间没有任何人——这是去中心化架构里唯一可靠的信任锚点。
安全承诺如果不可验证,就只是营销话术。下面是灰烬的完整技术规格,客户端开源、协议可复现,你可以自己核对。
隐私工具习惯用黑色和等宽字体制造紧张感。灰烬走另一条路——暮蓝底色配奶油暖字,像深夜床头留的那盏灯。
暂时存放在发送方设备的加密队列里,等对方上线并建立连接后再投递。服务端不保存任何待发消息。如果你关闭了离线队列,对方离线时消息将无法发出,界面会明确提示。
能,前提是你在首次启动时抄下了 12 个助记词。在新设备上导入助记词即可恢复身份;但如果对方没有重新验证你的安全数字,他们会看到"身份已变更"的提示——这是设计的一部分,目的是让身份劫持无法悄悄发生。
不能,任何声称能防住物理拍摄的产品都在说谎。灰烬能做到的是屏蔽系统截屏与录屏、焚毁双方数字副本、并在对方尝试截屏时给出提示。真正的内容边界,最终取决于你信任对面那个人。
去中心化架构没有证书颁发机构替你背书,防中间人攻击只能靠带外验证。12 组数字核对大约需要一分钟,换来的是"这条通道只属于我们两个人"的确定性。日常可以跳过,但涉及高度私密内容时,请务必先核对。
因为多数设备躲在 NAT 或运营商级防火墙后面,无法直接建立连接。中继只做加密信封的转发,看不到内容、也拿不到长期身份标识符。会话列表会清楚标出当前是直连还是中继,你随时知道数据走了哪条路。
本页展示的是已完成的产品设计与交互方案,包含完整的信息架构、视觉系统与核心流程。客户端工程实现正在推进中,欢迎留下联系方式获取内测资格。
手机上现在就能带走灰烬 —— 添加到主屏幕后以独立 App 的方式全屏运行、离线可用。正式安装包(TestFlight / APK)发布后,我们会第一时间通知预约用户。
点击下方按钮,灰烬会安装为独立应用:拥有自己的图标,全屏启动,离线可看。
✓ 即刻可用 · 完全离线已有 1,024 位用户预约 · 邮箱仅用于发送内测通知,不建关联